
المؤسسات المالية تتوسع في إستخدام الذكاء الإصطناعي.. لكنها تتحفظ على توظيفه في البرمجة
كاسبرسكي: 59% من مؤسسات القطاع المصرفي والمالي تستخدم الذكاء الإصطناعي في تحليل البيانات.. و37% ترى في إستخدام الموظفين أدوات غير معتمدة تهديدًا لأمن المعلومات
كتب حاتم محمد
تتجه المؤسسات المالية إلى توسيع إستخدام تقنيات الذكاء الإصطناعي في تحليل البيانات وإدارة المشروعات، مع استمرار التحفظ على توظيفها في تطوير البرمجيات والأنظمة الحيوية، في ظل تصاعد المخاوف المتعلقة بأمن المعلومات وتسريب بيانات العملاء.
وكشفت دراسات عالمية حديثة أجراها مركز الأبحاث الداخلي بشركة كاسبرسكي، أن قطاع الخدمات المصرفية والمالية والتأمين يتقدم على متوسط السوق في استخدام الذكاء الإصطناعي بعدد من المجالات التشغيلية، لكنه يواجه في الوقت نفسه تحديات مرتبطة بالهجمات السيبرانية واستخدام الموظفين أدوات غير معتمدة.
تحليل البيانات وإدارة المشروعات في صدارة الإستخدامات
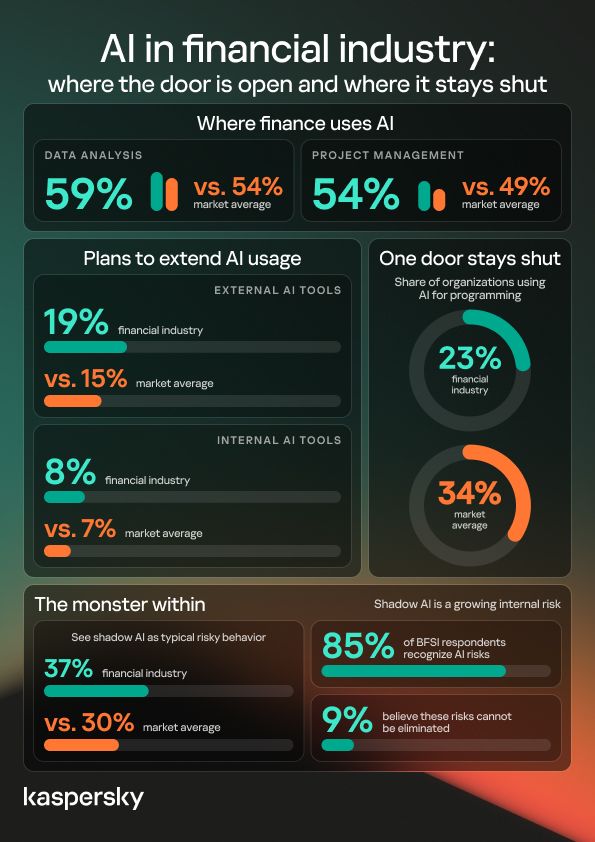
أظهر استطلاع كاسبرسكي أن 59% من مؤسسات القطاع المصرفي والمالي والتأمين تستخدم الذكاء الاصطناعي في تحليل البيانات، مقابل 54% على مستوى السوق إجمالًا، فيما بلغت نسبة استخدامه في إدارة المشروعات 54% مقابل 49%.
وتعكس هذه الأرقام توجه المؤسسات المالية للاستفادة من الذكاء الاصطناعي في دعم التحليل والتخطيط واتخاذ القرارات، وهي مجالات يمكن فيها مراجعة النتائج غير الدقيقة وتصحيحها قبل أن تتحول إلى خسائر مالية مباشرة.
كما أظهرت الدراسة أن المؤسسات المالية تتجه إلى توسيع استخدام الأدوات الخارجية للذكاء الاصطناعي بنسبة 19%، والأدوات الداخلية بنسبة 8%، مقارنة بـ15% و7% على التوالي في السوق إجمالًا.
الذكاء الإصطناعي يمنح الهجمات السيبرانية قدرة أكبر على التخفي
في المقابل، تفرض تقنيات الذكاء الاصطناعي تحديات إضافية على أمن المؤسسات المالية، بعدما أصبحت أدوات متاحة للمهاجمين تساعدهم على تطوير رسائل التصيد الاحتيالي، وتقليد الأصوات، وإنشاء مستندات مزيفة أكثر إقناعًا، بسرعة أكبر وتكلفة أقل.
ووفقًا لنشرة كاسبرسكي الأمنية، يمكن للمهاجمين الاستفادة من الذكاء الاصطناعي في محاكاة سلوك الأشخاص المستهدفين، وتطوير أساليب الهندسة الاجتماعية، وفحص البنية التحتية الرقمية على نطاق واسع وبسرعة يصعب تحقيقها بالوسائل اليدوية.
وتزيد هذه القدرات من صعوبة التمييز بين الاتصالات الحقيقية ومحاولات الاحتيال المتقنة، بما يرفع احتمالات نجاح الهجمات التقليدية، مثل التصيد الاحتيالي وبرمجيات الفدية، ويضع المؤسسات أمام تحديات متزايدة في حماية العملاء والأنظمة المالية.
الذكاء الإصطناعي المظلم.. تهديد يبدأ من داخل المؤسسة
ولا تقتصر المخاطر على الهجمات الخارجية، إذ حذرت كاسبرسكي من تنامي ظاهرة «الذكاء الاصطناعي المظلم»، التي تشير إلى استخدام الموظفين أدوات ذكاء اصطناعي خارجية، مثل ChatGPT وDeepSeek، دون موافقة مؤسساتهم أو خضوعها لسياسات الأمن المعتمدة.
وأوضحت الدراسة أن 37% من المشاركين في قطاع الخدمات المصرفية والمالية والتأمين يرون استخدام هذه الأدوات دون تصريح سلوكًا خطرًا داخل مؤسساتهم، مقارنة بـ30% في السوق إجمالًا.
وتكمن الخطورة في إمكانية إدخال بيانات العملاء والسجلات المالية والمعلومات السرية في منصات خارج البيئة الرقمية الخاضعة لسيطرة المؤسسة، دون أن تصدر بالضرورة تنبيهات أمنية تقليدية تكشف هذا التصرف.
كما أظهرت النتائج أن 85% من المشاركين في القطاع المالي يقرون بوجود مخاطر مرتبطة بالذكاء الاصطناعي، بينما يرى 9% أن التخلص من هذه المخاطر بشكل كامل أمر مستحيل، وهو ما يعكس أهمية الانتقال من مجرد إدراك التهديدات إلى وضع قواعد عملية لإدارتها.
تحفظ على إستخدام الذكاء الإصطناعي في البرمجة
وعلى الرغم من توسع الاستخدامات الأخرى، لا تزال المؤسسات المالية أكثر تحفظًا تجاه توظيف الذكاء الاصطناعي في البرمجة؛ إذ لا تتجاوز نسبة استخدامه في هذا المجال 23%، مقابل 34% في السوق إجمالًا، بفارق 11 نقطة مئوية.
وترتبط حساسية هذا المجال بطبيعة الأنظمة المالية، حيث قد يؤدي خطأ في الشيفرات البرمجية إلى التأثير على التطبيقات والخدمات الأساسية، بينما يمكن مراجعة التحليلات غير الدقيقة وتصحيحها قبل الاعتماد عليها.
وتشير النتائج إلى أن المؤسسات المالية تتعامل مع الذكاء الاصطناعي باعتباره أداة مساعدة في التحليل والتخطيط، مع تشديد الضوابط عند استخدامه في تطوير الأنظمة الحيوية التي تتطلب مستويات أعلى من المراجعة والاختبار والأمان.
وفي هذا السياق، قال فلاديسلاف توشكانوف، مدير مجموعة في مركز أبحاث تقنيات الذكاء الاصطناعي لدى كاسبرسكي، إن المؤسسات المالية تتبنى الذكاء الاصطناعي عندما يساهم في تسريع التحليل والتخطيط، لكنها تضع قيودًا على استخدامه في كتابة الشيفرات البرمجية التي تشغل أنظمتها الحيوية.
وأضاف أن استخدام النماذج اللغوية الكبيرة يتطلب سياسات واضحة تحدد طرق استخدامها والصلاحيات الممنوحة لها ومستوى عزلها، إلى جانب إخضاع الأدوات غير المعتمدة للمراجعة الأمنية أو استبدالها ببدائل معتمدة، مع وضع قواعد محددة للوكلاء الذكيين وضمان الإشراف البشري على أعمالهم.
حوكمة الإستخدام وتعزيز الدفاعات السيبرانية
وترى كاسبرسكي أن إدارة مخاطر الذكاء الاصطناعي داخل المؤسسات المالية تبدأ بوضع سياسات تحدد الأدوات المسموح باستخدامها، وطبيعة البيانات التي يمكن مشاركتها معها، ومستويات الوصول الممنوحة لأنظمة الذكاء الاصطناعي ووكلائه.
وتشمل الإجراءات المطلوبة توفير أدوات معتمدة، وتطبيق ضوابط الوصول والمراقبة، وتدريب الموظفين على الاستخدام الآمن، بما يحد من تسرب المعلومات الحساسة، سواء عند استخدام الخدمات السحابية أو نماذج المصادر المفتوحة المشغلة محليًا أو الأنظمة المطورة داخل المؤسسة.
وفي الوقت نفسه، تظل وسائل الحماية التقليدية ضرورية لمواجهة الهجمات الخارجية، مع إمكانية الاستفادة من أدوات الأمن المدعومة بالذكاء الاصطناعي في رصد الأنشطة المشبوهة، وتحليل التنبيهات، وربط المؤشرات الواردة من أنظمة مختلفة، وتسريع التحقيق في الحوادث السيبرانية.
وأكدت الشركة أن هذه التقنيات لا تغني عن البنية الأمنية القوية أو خبرات المحللين، بل تساعد فرق الأمن على العمل بكفاءة أكبر، مع استمرار أهمية الرقابة البشرية في القرارات الأمنية المهمة.
الأمن السيبراني شرط للتوسع الآمن في استخدام الذكاء الاصطناعي
وتخلص نتائج الدراسة إلى أن القطاع المالي يسعى إلى تحقيق توازن بين الاستفادة من إمكانات الذكاء الاصطناعي والاستثمار في حماية البيانات والأنظمة، خاصة مع تنامي التهديدات الخارجية ومخاطر الاستخدام غير المنضبط داخل المؤسسات.
ويتمثل التحدي أمام البنوك وشركات التأمين في دمج الابتكار والأمن السيبراني ضمن استراتيجية واحدة، تتيح توسيع استخدام التقنيات الجديدة دون تعريض بيانات العملاء أو الخدمات المالية الحيوية لمخاطر إضافية.